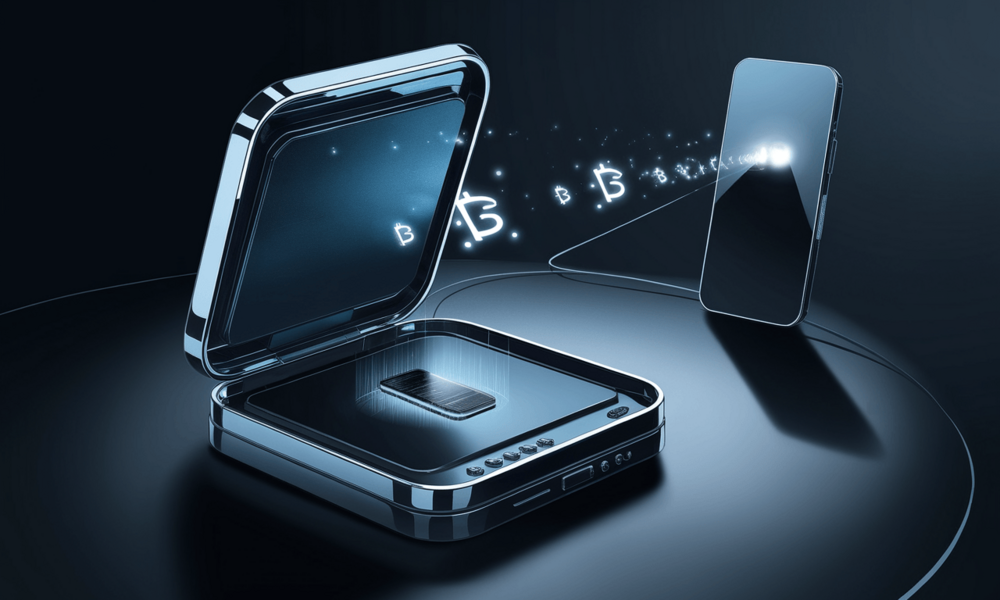
Ledger poinformował o wykryciu ukrytego układu w niektórych portfelach sprzętowych sprzedawanych przez południowoazjatyckiego dystrybutora CryptoBilis. Według firmy implant odczytywał 24-wyrazową frazę odzyskiwania wyświetlaną na ekranie urządzenia, a następnie przesyłał ją napastnikom przez sieć komórkową.
To pierwsze publiczne wyjaśnienie, w jaki sposób mogło dochodzić do kradzieży powiązanych z urządzeniami z oferty CryptoBilis. Ledger określił incydent jako fizyczny atak na łańcuch dostaw, a nie włamanie do swojego oprogramowania czy systemów.
Jak działał implant?
Nieautoryzowany komponent miał znajdować się wewnątrz obudowy portfela. Gdy podczas konfiguracji użytkownik wyświetlał na ekranie frazę odzyskiwania, mikrokontroler rozpoznawał słowa i przygotowywał je do wysłania przez LTE, korzystając z karty eSIM.
Fraza odzyskiwania daje dostęp do portfela: osoba, która ją pozna, może odtworzyć go na innym urządzeniu i przenieść znajdujące się w nim środki. Do tego nie potrzebuje fizycznego portfela właściciela.
Ledger zaznaczył, że implant nie ingerował w system operacyjny urządzenia, jego bezpieczny układ ani proces podpisywania transakcji. Nie zmieniał również samych transakcji. Według firmy problem dotyczył sprzętu, a nie naruszenia jej infrastruktury.
Incydent pokazuje, że bezpieczeństwo portfela sprzętowego zależy nie tylko od oprogramowania, ale także od wiarygodności całego łańcucha dostaw. Fraza odzyskiwania powinna pozostać tajna i nigdy nie należy jej udostępniać ani przechowywać w formie cyfrowej. W przypadku podejrzenia naruszenia urządzenia najbezpieczniej jest przenieść środki na nowy portfel z nową frazą.
Skala strat i zalecenia dla klientów
Ledger potwierdził, że co najmniej jedno zbadane urządzenie zawierało nieautoryzowany komponent. Firma poinformowała też, że wszystkie potwierdzone straty związane z incydentem z 9 października dotyczyły portfeli sprzedanych przez CryptoBilis. Nie potwierdziła dotąd kradzieży z urządzeń kupionych w innych miejscach, ale analizuje zgłoszenia dotyczące kolejnych egzemplarzy.
Dokładna liczba poszkodowanych i wartość skradzionych aktywów nie zostały oficjalnie potwierdzone przez Ledger. Analitycy śledzący transakcje w blockchainie szacują jednak, że straty mogły objąć ponad 300 portfeli i sięgnąć 93,2 mln dolarów. Tether zamroził 10 mln USDT powiązanych z kradzieżą.
Więcej o przyczynach strat w kryptowalutach przeczytasz w artykule: Prywatne klucze, a nie smart kontrakty, odpowiadają za 40% strat w krypto – co się zmienia.
CryptoBilis wstrzymał sprzedaż portfeli Ledger. Firma zaleca osobom, które kupiły urządzenie u tego sprzedawcy, by go nie uruchamiały. Jeśli portfel był już używany, należy przenieść środki na nowe urządzenie i wygenerować nową frazę odzyskiwania.
„Nie uruchamiać” to za mało, jeśli ktoś już wpisywał frazę na takim urządzeniu. Trzeba ją uznać za skompromitowaną i przenieść środki na nowy portfel z nową frazą.
Ciekawi mnie, jak implant rozpoznawał słowa z ekranu. Kamera? Odczyt sygnałów z wyświetlacza? Bez szczegółów technicznych trudno ocenić, czy opisany mechanizm jest potwierdzony, czy to tylko wstępna hipoteza Ledgera.
Sprzętowy portfel miał ograniczać ryzyko, a tu zawiódł etap dostaw. Dla mnie to kolejny argument, żeby kupować takie urządzenia wyłącznie z oficjalnego kanału — choć i to nie daje gwarancji absolutnego bezpieczeństwa.
Z artykułu wynika, że nie naruszono firmware’u ani procesu podpisywania transakcji, ale to niewielkie pocieszenie, jeśli fraza była widoczna na ekranie i mogła zostać wykradziona. Seed to pojedynczy punkt awarii całego modelu.
Mam Ledger kupiony bezpośrednio od producenta i nie widzę powodu do paniki. Ale jeśli ktoś brał urządzenie od CryptoBilis, nie kombinowałbym z „resetem” — nowa fraza i przeniesienie środków to minimum.
93 mln dolarów to szacunek analityków, a nie oficjalnie potwierdzona kwota — warto to rozdzielać. Przy takiej sprawie łatwo o nagłówki, które brzmią pewniej, niż pozwalają na to dostępne dane.
Trochę słabo, że nie podano, ile urządzeń sprawdzono i jak wykryto układ. Bez tych informacji trudno ocenić skalę problemu. Czekam na niezależną analizę, nie tylko komunikat producenta.